|
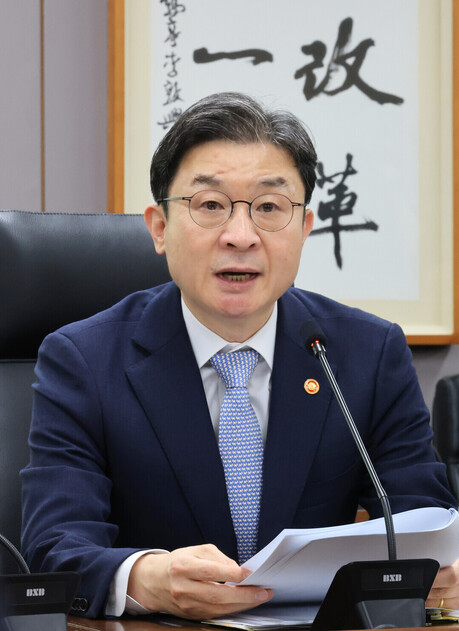
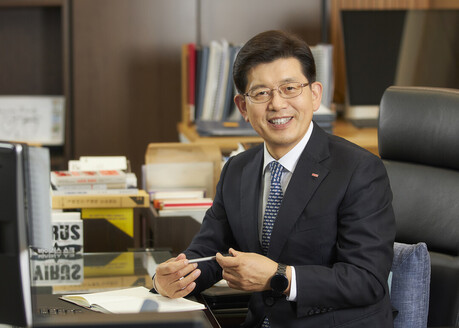
| ▲ 김영섭 KT 대표이사 / 사진=연합뉴스 |
[토요경제 = 최영준 기자] KT가 지난해 은닉성이 강한 악성코드 ‘BPF도어(BPFDoor)’에 서버 다수가 감염된 사실을 자체적으로 인지하고도 이를 당국에 신고하지 않은 채 은폐한 것으로 드러났다.
BPF도어는 올해 초 SK텔레콤 해킹 사태에서도 대규모 피해를 초래한 악성코드로 KT의 감염 은폐로 인해 당국의 전수 조사에서도 적발되지 않았다.
KT 해킹 사고를 조사 중인 민관 합동 조사단은 6일 정부서울청사에서 브리핑을 열고 이 같은 중간 조사 결과를 발표했다.
과학기술정보통신부는 KT의 펨토셀 관리 부실과 해킹 은폐 정황을 종합 검토해 위약금 면제 사유와 제재 여부를 결정할 방침이다.
조사단은 서버 포렌식 분석을 통해 KT가 지난해 3∼7월 BPF도어와 웹셸 등 악성코드에 감염된 서버 43대를 발견하고도 이를 신고하지 않고 자체 조치한 사실을 확인했다.
KT는 해당 서버에 성명, 전화번호, 이메일 주소, 단말기 식별번호(IMEI) 등 가입자 개인정보가 저장돼 있었다고 보고했다.
다만 SK텔레콤의 핵심 피해 대상이었던 HSS 서버 포함 여부나 개인정보 유출 규모, 공격자 동일성 등은 아직 조사 중이다.
최우혁 조사단장은 “BPF도어(흔적)가 모두 지워진 상태여서 SKT 해킹 이후 당국의 전수 조사에서 나타나지 않았지만, 관련 백신을 돌린 흔적이 드러나 해킹을 파악했다”며 “서버 피해 43대는 KT가 자체적으로 밝힌 규모로 포렌식을 통해 해킹 범위, 규모 등을 추가로 조사해야 한다”고 설명했다.
그는 “아직까지 휴대전화 불법 복제에 필요한 유심키 유출은 확인되지 않았다”며 “이번에 여러 가지 추가 사고 건들이 발견돼서 관련성이 있는지 면밀하게 살펴볼 예정”이라고 덧붙였다.
 |
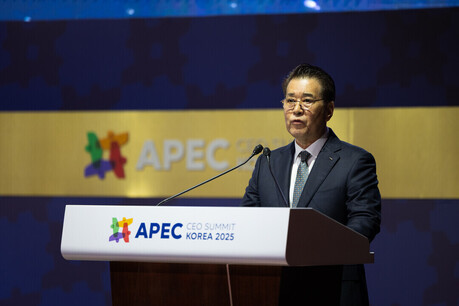
| ▲ 최우혁 과학기술정보통신부 네트워크정책실장이 6일 서울 종로구 정부서울청사에서 KT 침해사고 중간 조사결과를 발표하고 있다 / 사진=연합뉴스 |
조사단은 KT가 해킹 사실을 인지하고도 은폐한 정황을 엄중히 보고 있다고 밝혔다.
또 “사실관계를 면밀히 밝히고 관계기관에 합당한 조치를 요청할 계획”이라며 KT가 서버를 폐기했다는 의혹에 대해서도 “공무를 방해할 목적으로 가짜 사실(위계)을 쓴 형법상 ‘위계에 의한 공무집행방해’ 혐의로 경찰 수사를 의뢰했다”고 덧붙였다.
조사단은 불법 펨토셀을 통한 소액결제 및 개인정보 유출 가능성도 함께 조사 중이다.
KT에 납품된 펨토셀이 동일한 인증서를 사용해 복사만으로도 불법 접속이 가능했으며 인증서 유효기간이 10년으로 설정돼 한 번이라도 망에 접속한 펨토셀이 장기간 유지될 수 있었다.
펨토셀 제작 외주사에 셀 ID, 인증서, 서버 IP 등 중요 정보가 관리 체계 없이 제공된 점도 문제로 지적됐다.
심지어 펨토셀 내부 저장장치에서 해당 정보를 손쉽게 추출할 수 있는 구조였던 것으로 드러났다. KT 내부망에서도 비정상 IP 접속을 차단하지 않았고, 등록 정보 검증 절차가 부재했다.
단말과 기지국, 단말과 코어망 간 종단 암호화를 실시하고 있었으나 불법 펨토셀을 장악한 공격자가 이를 해제할 수 있었던 점도 파악됐다.
암호화가 해제된 상태에서는 결제를 위한 ARS, SMS 인증정보가 평문으로 노출돼 탈취가 가능했다는 것이 조사단의 설명이다.
조사단은 불법 펨토셀을 통한 결제 인증정보 외에도 문자, 음성통화 탈취 가능성에 대해 전문가 자문과 실험을 통해 추가 검증할 계획이다.
또 “적은 수이긴 하지만 기지국 접속 이력이 남지 않은 소액결제 피해도 일부 있었다”며 피해자 누락 여부를 확인하기 위해 KT의 피해자 분석 방식을 재점검하기로 했다.
과학기술정보통신부는 KT 유심 교체 과정에서 수급 불안이 발생할 경우 SKT 사태 때처럼 영업 중단 조치를 검토할 방침이다.
과기정통부 관계자는 “(소액결제) 피해가 직접적으로 발생한 지역 가입자에 대해 교체 사실을 충분히 인지할 수 있도록 행정지도 하겠다”고 밝혔다.
토요경제 / 최영준 기자 cyj@sateconomy.co.kr
[ⓒ 토요경제. 무단전재-재배포 금지]