대출모집인·직원용 외부시스템 집중 공격
금융당국, 외부접점 점검 강화…제로트러스트 전환 추진
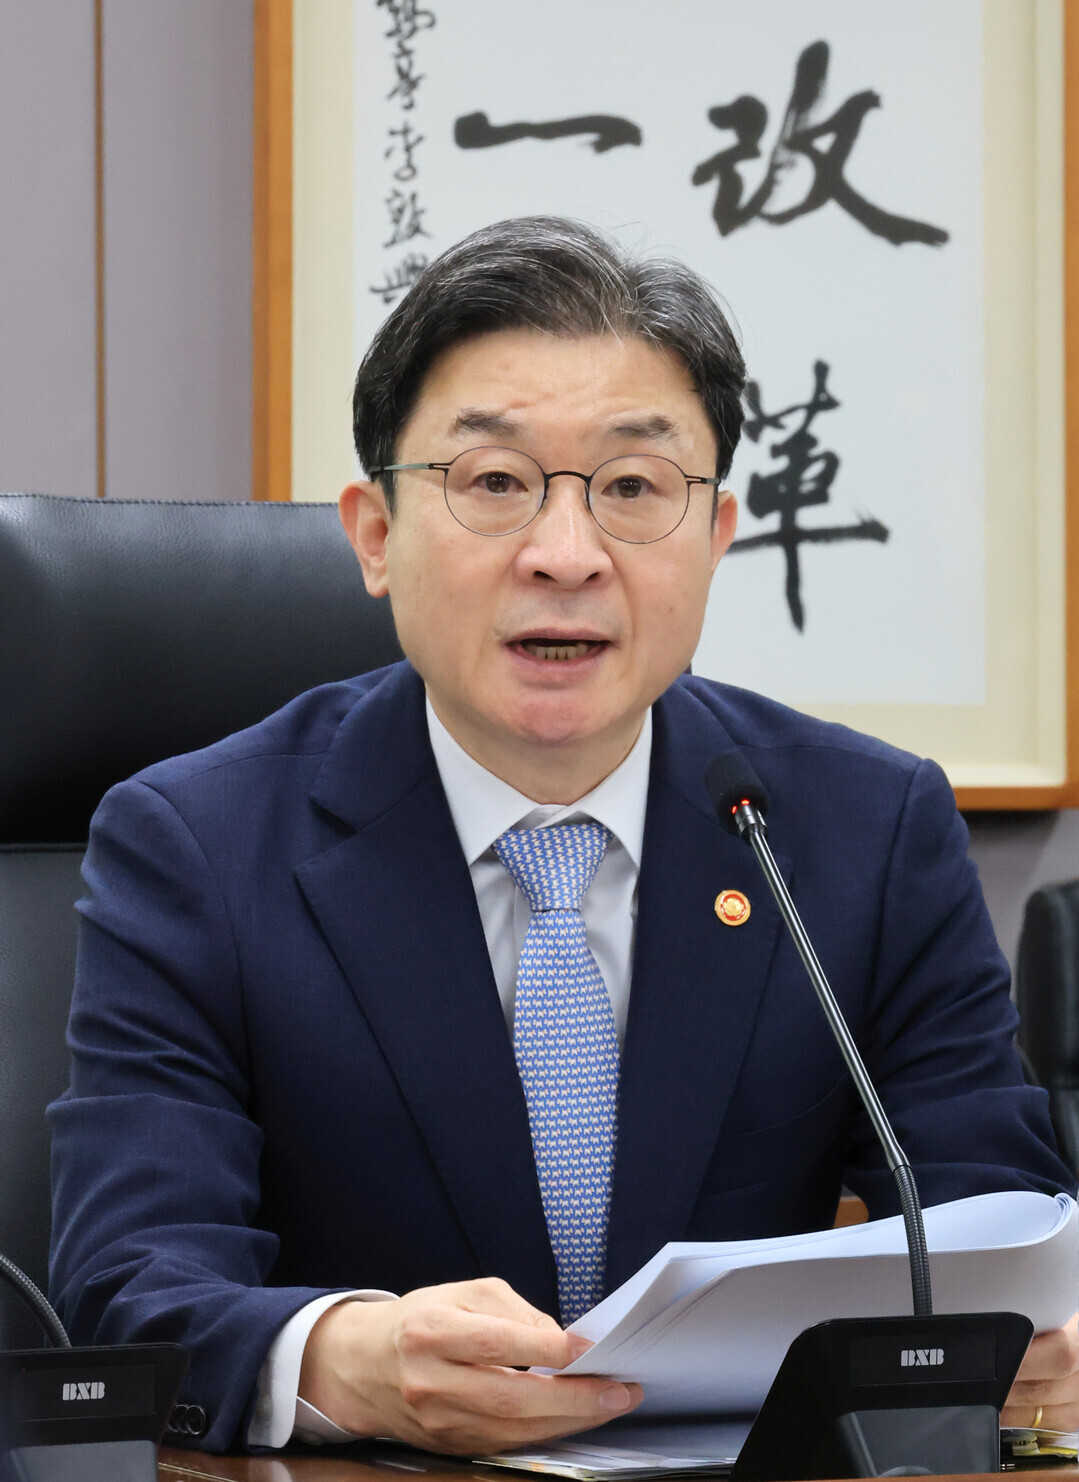 |
| ▲ 이억원 금융위원회 위원장이 4일 정부서울청사에서 열린 최근 침해위협 대응 전금융권 긴급 점검회의에서 발언하고 있다. 2026.10.4. [연합뉴스] |
최근 금융권에서 잇따른 해킹 사고는 인터넷뱅킹이나 계정계보다 대출모집인·임직원 등이 사용하는 외부 업무시스템에 집중됐다. 금융당국도 외부 웹페이지와 서버를 보안 사각지대로 지목하면서 금융권의 보안 점검 범위가 핵심 전산망에서 외부 접점으로 확대되고 있다.
5일 금융당국과 금융권에 따르면 현재 정보유출이 확인된 곳은 신한·KB국민·하나·BNK부산은행과 현대캐피탈, 예가람·웰컴저축은행 등 7곳이다. 새마을금고중앙회와 농협 상호금융 등에서도 유사한 접근 시도가 있었지만 정보유출은 차단된 것으로 파악됐다.
피해 규모와 대상은 금융회사마다 다르다. 신한은행에서는 개인정보 2만5727건이 유출됐고 KB국민은행에서는 고객 119명의 정보가 노출됐다. 하나은행은 고객 89명의 주민등록번호와 주소·연락처 등이 유출됐다.
BNK부산은행에서는 외주 개발직원 11명의 정보가 노출됐지만 고객정보 유출은 확인되지 않았다. 예가람저축은행은 약 4만명의 성명·생년월일·연락처 등이 유출된 것으로 추산하고 있다. 현대캐피탈에서는 주택대출 모집인 146명의 정보가 빠져나갔으며 웰컴저축은행도 법인고객 정보 유출 규모를 조사하고 있다.
이번 사고의 공통점은 공격 지점이다.
신한은행에서는 대출모집인이 사용하는 대출 진행현황 조회 서비스가 공격받았다. KB국민은행은 직원용 모바일 업무지원시스템인 RM·PB 에이전트, 하나은행은 인터넷·모바일뱅킹과 분리된 영업지원시스템(ODS)이 공격 대상이 됐다.
BNK부산은행에서도 내부 직원용 모바일 영업지원시스템이 공격받았고 현대캐피탈은 주택대출 모집인 조회페이지에서 정보가 유출됐다.
고객이 직접 사용하는 인터넷·모바일뱅킹이나 핵심 계정계보다 업무 편의를 위해 외부와 연결된 시스템에서 사고가 집중된 것이다.
금융회사의 디지털 업무가 확대되면서 외부 접점도 늘어나고 있다. 직원과 대출모집인, 외주업체가 사용하는 업무사이트뿐 아니라 조회시스템, 애플리케이션 프로그램 인터페이스(API), 제휴서비스 등이 핵심 전산망 밖에서 금융정보를 처리한다.
금융당국도 이번 사고 이후 외부 접점 관리를 핵심 점검 대상으로 제시했다.
이억원 금융위원장은 4일 긴급회의에서 대출모집인과 임직원 등이 사용하는 외부 웹페이지와 서버에서 보안 사각지대가 확인됐다고 밝혔다. 불필요한 외부접근은 차단하고 필요한 경우에도 접근권한과 조회 가능한 정보를 최소화하도록 금융회사에 요구했다.
공격 방식도 달라지고 있다.
신한은행 공격에는 한국을 포함해 미국·일본·홍콩·싱가포르·베트남·태국·영국 등 여러 국가의 IP가 사용됐다. 금융당국은 복수 금융회사에서 동일 공격자의 IP가 확인된 것으로 보고 공격 주체와 방식의 연관성을 조사하고 있다.
인공지능(AI)이 활용됐을 가능성도 조사 대상이다. 다만 현재까지 모든 사고가 동일 공격자나 같은 수법에 의해 발생했다고 확정된 것은 아니다.
금융보안원은 사고가 본격화되기 전인 지난달 17일 금융회사 보안담당자 160여명이 참석한 세미나에서 AI 에이전트를 활용한 금융권 공격 가능성을 경고했다. 특히 시스템과 데이터를 연결하는 API가 새로운 공격 지점이 될 수 있다며 관리 강화를 주문했다.
금융위원회도 지난달 3일 AI를 이용한 광범위한 취약점 탐색 가능성이 커지고 있다고 보고 금융회사가 외부 고성능 AI와 보안서비스를 활용해 취약점을 점검할 수 있도록 망분리 규제를 완화하는 방안을 추진했다.
이번 사고 이후 금융보안 체계도 외부망과 내부망을 나누는 기존 망분리 중심에서 접근 권한과 이용자를 지속적으로 확인하는 방식으로 확대되고 있다.
금융당국은 사용자와 기기, 접속경로를 지속적으로 검증하는 제로트러스트(Zero Trust) 방식과 AI를 이용해 AI 기반 공격을 탐지하는 보안체계 도입을 추진하고 있다.
금융회사 간 공격정보 공유도 강화될 전망이다. 동일하거나 유사한 공격이 여러 금융회사에서 발생하면서 한 금융사에서 확인한 공격 IP와 취약점 정보를 다른 회사가 신속히 공유할 필요성이 커졌기 때문이다.
금융당국은 은행·카드사에 6일까지, 증권·보험·저축은행 등에는 8일까지 자체 보안점검을 마치도록 요구했다. 외부에 공개된 웹페이지와 업무지원시스템, 접근권한, 인증절차, 개인정보 저장 범위 등이 주요 점검 대상이다.
현재까지 확인된 사고는 핵심 금융 전산망 장애보다는 외부 업무지원시스템을 통한 정보유출에 집중돼 있다. 금융권의 디지털 업무와 외부 연계가 확대되고 있는 만큼 앞으로 보안관리 범위도 핵심 전산망에서 외부 웹서비스와 위탁·제휴 시스템까지 넓어질 전망이다.
토요경제 / 김연수 기자 kys@sateconomy.co.kr
[ⓒ 토요경제. 무단전재-재배포 금지]